

Comment ça marche
La sécurité sur un vieux téléphone : ce que fait KeyAgain, et ce qu’il ne peut pas faire
Un téléphone de 2004 ne peut pas gérer seul la sécurité d’internet d’aujourd’hui. KeyAgain l’intègre donc à l’appli et au serveur. Voici comment, avec les limites dites clairement.
Pourquoi les vieux téléphones peinent avec le HTTPS
Les sites sécurisés d’aujourd’hui exigent des versions récentes de TLS (le « S » de HTTPS) et des certificats récents. Les téléphones classiques sont sortis avec d’anciennes versions de TLS et des listes de certificats expirées depuis des années. C’est pourquoi beaucoup ne peuvent plus ouvrir de sites sécurisés, et pourquoi les applis qui comptent sur la sécurité du téléphone cessent de fonctionner.
Ce que fait KeyAgain à la place
- Sa propre connexion chiffrée. L’appli embarque le certificat de notre serveur et chiffre elle-même la connexion, sans dépendre de la sécurité dépassée du téléphone. Rien à installer.
- Des messages gardés peu de temps, chiffrés. Le serveur ne garde que les 30 derniers messages de chaque discussion, chiffrés, et les supprime automatiquement sous 7 jours : juste le temps qu’ils atteignent votre téléphone.
- Des connexions stockées chiffrées. Les clés de session Telegram sont chiffrées sur notre serveur. Déconnecter un compte les supprime.
- Pas de fil, pas de pub, pas de revente de données. Nous ne lisons, n’analysons ni ne vendons vos messages.
Le mode HTTP
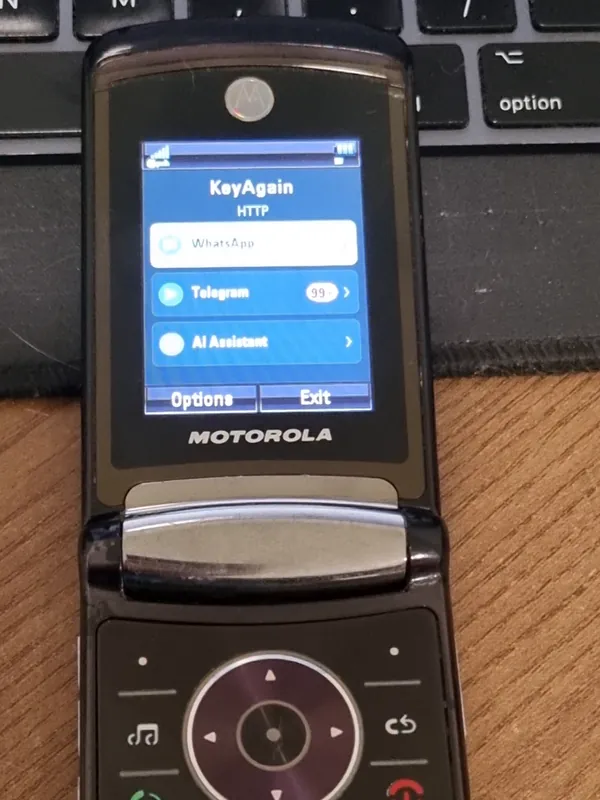
Quelques très vieux téléphones ne peuvent établir aucune connexion sécurisée, pas même celle de l’appli. Plutôt que de ne pas marcher du tout, KeyAgain passe automatiquement en HTTP simple sur ces téléphones et affiche « HTTP » sur son écran d’accueil. Dans ce mode, les messages circulent sans chiffrement entre le téléphone et notre serveur. Si vous voyez « HTTP », utilisez un réseau de confiance et gardez les conversations sensibles pour le smartphone.
Pas de chiffrement de bout en bout
WhatsApp et les discussions secrètes de Telegram utilisent un chiffrement de bout en bout entre appareils. KeyAgain ne peut pas le conserver de bout en bout : le serveur doit lire les messages pour les livrer à un téléphone incapable de faire ce chiffrement. C’est le compromis honnête d’un téléphone classique.
L’avertissement « application non signée »
À l’installation, beaucoup de téléphones indiquent que KeyAgain n’est pas signé ou pas fiable. Cela veut dire qu’il n’est pas signé avec un certificat du fabricant. C’est normal. N’installez KeyAgain que depuis keyagain.app, m.keyagain.app ou m.oldphonerevival.com/keyagain.
Les bons réflexes
- Verrouillez le téléphone classique avec un code PIN ou un code de sécurité.
- Téléphone perdu ? Retirez-le de votre compte sur my.keyagain.app : il ne reçoit plus de messages.
- Gardez la banque, les mots de passe et les codes de double authentification sur le smartphone.
- Ne partagez jamais votre code d’appairage ni votre mot de passe.