

Cómo funciona
Seguridad en un móvil antiguo: lo que hace KeyAgain y lo que no puede hacer
Un móvil de 2004 no puede con la seguridad de internet actual por sí solo. KeyAgain la lleva dentro de la app y del servidor. Así es como lo hace, con los límites dichos claramente.
Por qué a los móviles antiguos les cuesta el HTTPS
Las webs seguras de hoy exigen versiones recientes de TLS (la «S» de HTTPS) y certificados recientes. Los móviles clásicos traían versiones antiguas de TLS y listas de certificados que caducaron hace años. Por eso muchos no pueden abrir webs seguras, y las apps que dependen de la seguridad del propio móvil dejan de funcionar.
Lo que hace KeyAgain en su lugar
- Su propia conexión cifrada. La app lleva el certificado de nuestro servidor y cifra ella misma la conexión con él, sin depender de la seguridad anticuada del móvil. No hay que instalar nada.
- Mensajes guardados poco tiempo y cifrados. El servidor guarda solo los 30 últimos mensajes de cada chat, cifrados, y los borra solo en 7 días como mucho: lo justo para que lleguen a tu móvil.
- Conexiones guardadas cifradas. Las claves de sesión de Telegram están cifradas en nuestro servidor. Al desconectar una cuenta se borran.
- Sin feed, sin anuncios, sin venta de datos. No leemos, analizamos ni vendemos tus mensajes.
El modo HTTP
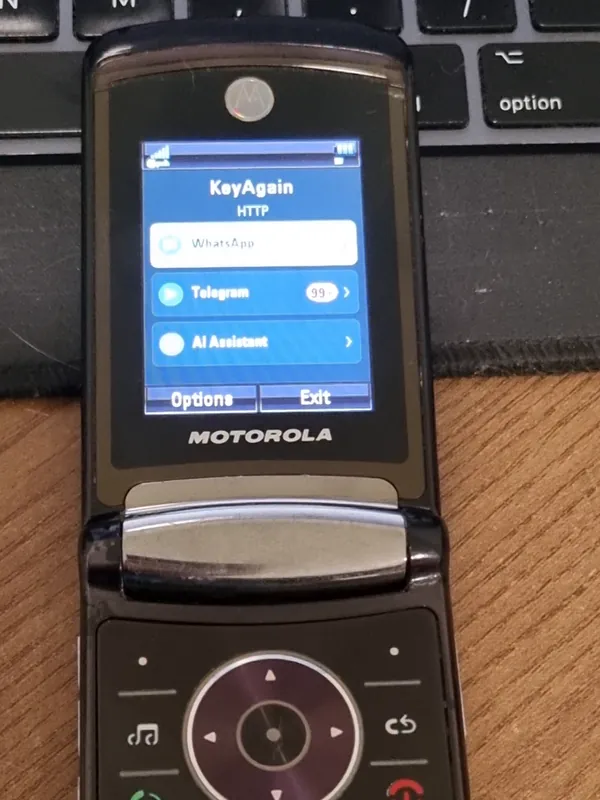
Unos pocos móviles muy antiguos no pueden hacer ninguna conexión segura, ni siquiera la de la app. Para no dejar de funcionar, KeyAgain pasa sola a HTTP simple en esos móviles y muestra «HTTP» en su pantalla de inicio. En ese modo, los mensajes viajan sin cifrar entre el móvil y nuestro servidor. Si ves «HTTP», usa una red de confianza y deja las conversaciones sensibles para el smartphone.
No es cifrado de extremo a extremo
WhatsApp y los chats secretos de Telegram usan cifrado de extremo a extremo entre dispositivos. KeyAgain no puede mantenerlo de extremo a extremo: el servidor tiene que leer los mensajes para entregarlos a un móvil que no puede hacer ese cifrado. Es el precio honesto de usar un móvil clásico.
El aviso «no es una aplicación firmada»
Al instalar KeyAgain, muchos móviles dicen que no está firmada o que no es de confianza. Significa que no está firmada con un certificado del fabricante. Es lo esperado. Instala KeyAgain solo desde keyagain.app, m.keyagain.app o m.oldphonerevival.com/keyagain.
Buenos hábitos
- Bloquea el móvil clásico con un PIN o código de seguridad.
- ¿Has perdido el móvil? Quítalo de tu cuenta en my.keyagain.app: deja de recibir mensajes.
- Deja la banca, las contraseñas y los códigos de doble factor en el smartphone.
- No compartas nunca tu código de emparejamiento ni tu contraseña.